Diplomatura · Seguridad de la informaciónISO/IEC 27001:2022

Convertí riesgos de información en controles auditables.

Próximo inicioInicio13 de noviembre de 2026 · Viernes · 19–21 h · Hora de Argentina (UTC−3)

ARS1.066.050Diplomatura completaPago único · cuotas según Mercado Pago

  • 4 meses · 10 módulosEn vivo o en diferido
  • En españolOnline
  • Tu proyectoRevisión docente
  • 2 certificadosAcadémicos · Al aprobar
  • Kit digitalIncluido
  • Incluye Enmienda 1:2024ISO/IEC 27001:2022
4,9/5 641 opiniones en Google Ver opiniones

Todo lo que te llevás

Todo incluido en tu diplomatura ISO/IEC 27001:2022.

Deslizá para explorar · 1/4
  • Proyecto · ISO/IEC 27001:2022

    Práctica profesional

    Valora riesgos y justifica controles en una declaración de aplicabilidad. Con revisión docente.
    Contexto y alcanceRiesgos y oportunidadesObjetivos e indicadoresRevisión docente

  • kit digital de G-CERTI

    Kit digital · ISO/IEC 27001

    Kit digital

    De la norma a tu sistema de gestión. Cada herramienta llega con el formato de G-CERTI, se completa durante la cursada sobre el caso elegido y queda descargable en el campus.
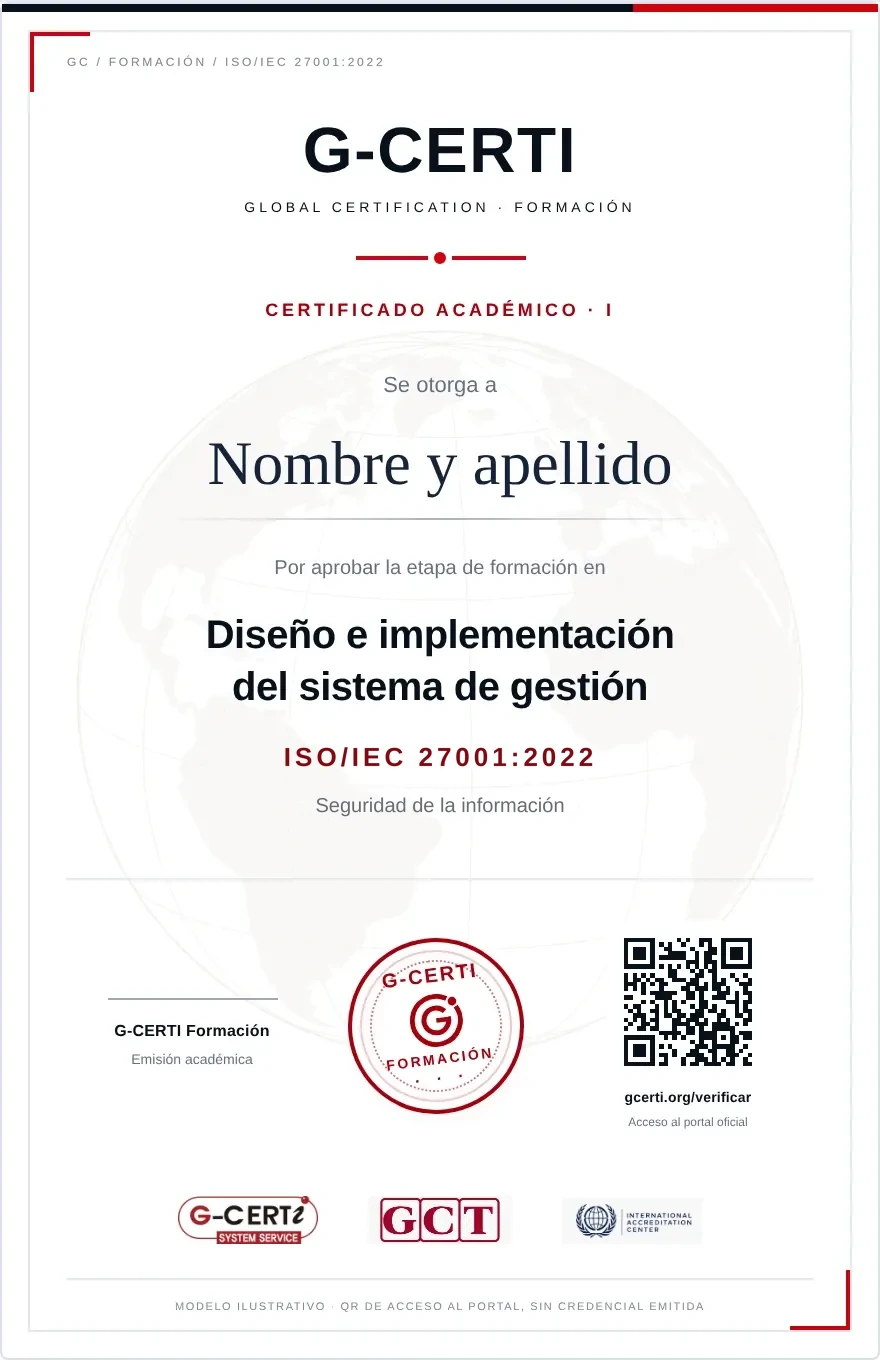
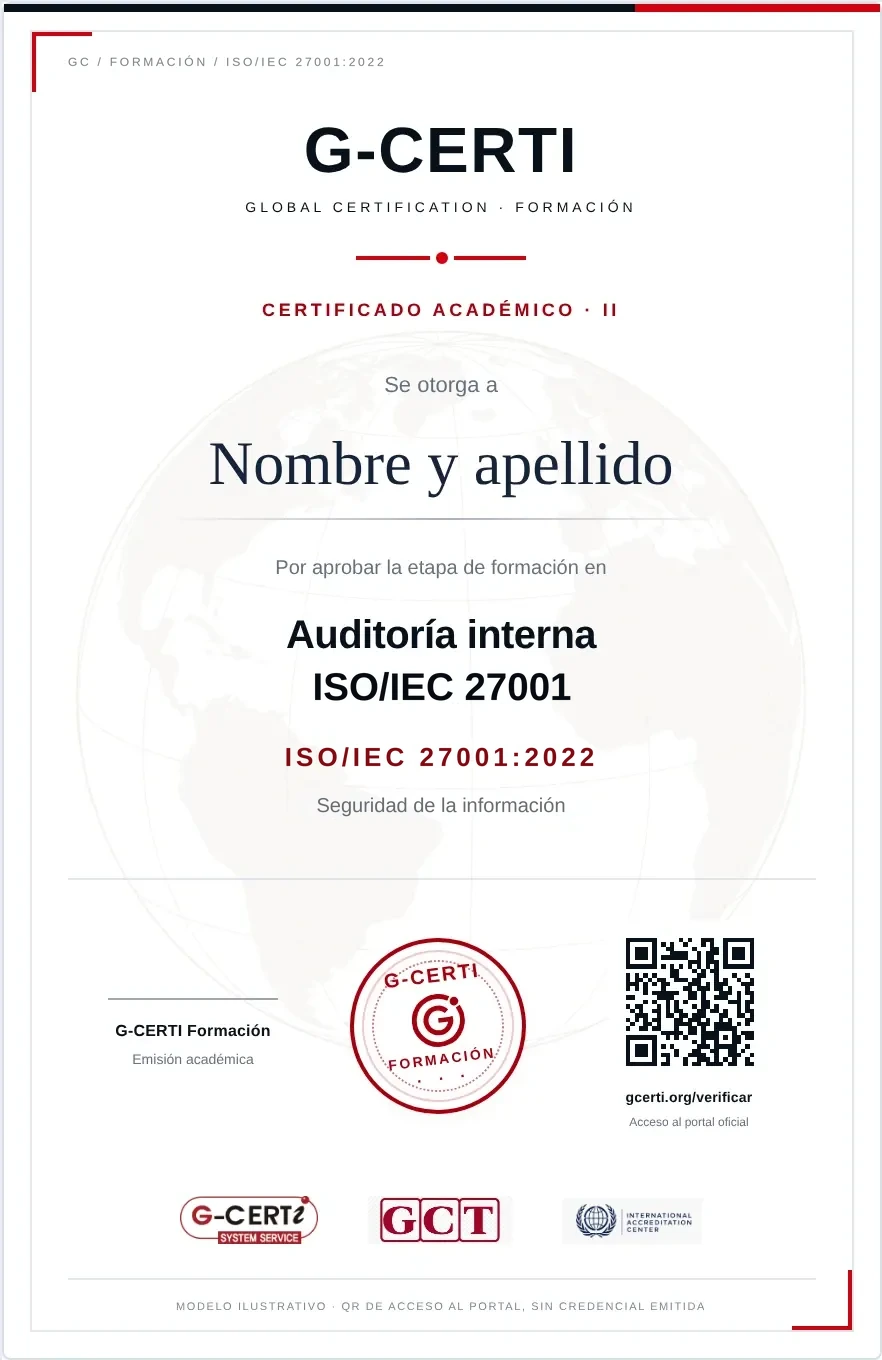
  • Modelo del certificado académico I · Diseño e implementación · ISO/IEC 27001:2022Modelo del certificado académico II · Auditoría interna · ISO/IEC 27001:2022
    Modelos de muestra

    G-CERTI · Formación

    Doble certificación académica

    2 certificados académicos de G-CERTI, al aprobar la formación y sus evaluaciones.
  • la comunidad profesional AUDITOR

    Incluida en tu formación

    Comunidad AUDITOR

    Acceso a la comunidad profesional, según las condiciones de inscripción.

Materiales digitales · Certificados de muestra
Así cursás

En vivo 1/3
4 meses de clasesEn vivo o en diferido · En español
Bases 1/3
Nivelación incluidaBases de sistemas de gestión
Entrevistas 1/3
Auditoría simuladaEntrevistas · Hallazgos · Informe
Grabaciones 1/3
Campus por 1 añoMateriales, entregas y evaluación

ISO/IEC 27001:2022Diplomatura completa

ARS1.066.050Pago único · cuotas según Mercado Pago

Qué práctica y acceso incluye

La cursada incluye una auditoría simulada con informe, evaluación y devolución docente, la entrevista académica inicial opcional, el Programa de Profesionalización de Auditores y acceso a AUDITOR. Los espacios de la comunidad se confirman en las condiciones escritas de tu inscripción.

Verificación en gcerti.org

Consultá tu certificado en gcerti.org.

  • QRAbrí el portal
  • CódigoIngresá el código
  • RegistroConsultá el registro

El equipo confirma la cursada y la emisión del certificado. Las credenciales personales pueden requerir revisión manual; el Trust Center informa un plazo de 48 horas hábiles.

Ir al verificador Ver condiciones de verificación

Diseñá el sistema.
Aprendé a auditarlo

Para responsables de seguridad de la información, TI y riesgo, auditores y equipos. Nivelación incluida para quienes empiezan.

4 mesesEn vivo o en diferido10 módulos

Certificado I · Diseño del sistema

Diseño y Desarrollo del Sistema de Gestión de Seguridad de la Información

Valora riesgos y justifica controles en una declaración de aplicabilidad.

EntregableProyecto de SGSI corregido

Ver modelo de certificado

Certificado II · Auditoría interna

Auditor Interno ISO/IEC 27001:2022

Aprendé a evaluar el sistema y fundamentar tus hallazgos con evidencia.

Auditoría simuladaInforme de auditoría

Ver modelo de certificado
  • Nivelación incluidaBases de sistemas de gestión
  • Entrevista académica inicialOpcional · soporte asignado
  • Profesionalización de AuditoresPrograma incluido
Ver los 10 módulos
  1. Introducción a los sistemas de gestión
  2. Contexto, alcance y liderazgo
  3. Requisitos de ISO/IEC 27001:2022 y Anexo A
  4. Evaluación y tratamiento de riesgos
  5. Apoyo, operación y controles
  6. Evaluación del desempeño
  7. Mejora y proyecto de sistema
  8. Auditoría interna del SGSI sobre ISO 19011
  9. Conducción de la auditoríaPráctica curricular de auditoría simulada ISO/IEC 27001
  10. Comunidad profesional AUDITOR
Ver el programa publicado

2 certificados académicosAl aprobar la formación y sus evaluaciones.

Tu próximo salto profesional

Preparate para diseñar y auditar sistemas de seguridad de la información en organizaciones que protegen datos propios y de terceros.

96.709

certificados de sistemas de gestión ISO/IEC 27001 en el mundo · Adopción mundial 2024ISO Survey 2024 · observatorio de G-CERTI
93Controles del Anexo A · En cuatro temas: organizacionales, de personas, físicos y tecnológicosEdición vigente · ISO/IEC 27001:2022 · Enmienda 1:2024

Elegí dónde querés aportar

Dónde se aplica

Tecnología · Empresas de software y proveedores de servicios digitales.

Tu aporte profesional

Demostrá seguridad a clientes y auditores.

  • Valorar riesgos
  • Elaborar la declaración de aplicabilidad
  • Auditar controles

Ejemplos de ámbitos de aplicación. Cada puesto tiene requisitos propios de formación y experiencia.

La diplomatura es el puente

  1. Tu punto de partidaTu experiencia
  2. Lo que desarrollásDiseño del sistema de gestión
  3. Lo que incorporásAuditoría interna ISO/IEC 27001:2022

Un proyecto con revisión docente y una auditoría simulada para llevar el criterio a la práctica.

Ver fuentes y contexto

El ISO Survey 2024 registra certificados de sistemas de gestión por norma, no puestos de trabajo ni egresados. Su cobertura cambió con el uso de IAF CertSearch, por lo que no presentamos comparaciones con años anteriores.

ISO Survey 2024 · observatorio de G-CERTI · Metodología de ISO · Formación en ISO/IEC 27001:2022.

Equipo académico

Aprendé con quienes dictan el programa.

  • Cesar Siambasi

    Docente del programa ISO/IEC 27001.

Así valoran la formación

Deslizá para explorar · 1/5
4,9/5 641 opiniones en GoogleValoración institucional publicada · G-CERTI LATAM Ver en Google
  • “Excelente institución con una calidad educativa y humana sobresaliente.”
    Nicolás CernadasExperiencia con G-CERTI · Reseña institucional
  • “La atención de los asesores de cuenta es muy cordial.”
    Yamil MaidanaExperiencia con G-CERTI · Reseña institucional
  • “Excelente la calidad de gente. El profesor Alfredo, un genio.”
    Andrea MoralesExperiencia con G-CERTI · Reseña institucional
  • “Excelente formación y disposición para enseñar.”
    Noelia RojasExperiencia con G-CERTI · Reseña institucional
  • “Excelente experiencia.”
    Estrella CarizzaExperiencia con G-CERTI · Reseña institucional

Reseñas públicas de G-CERTI LATAM en Google, citadas textualmente. Valoran la experiencia con G-CERTI; no corresponden a un inicio en particular.
Conocé a G-CERTI en acción

Ponencia en una conferencia, con una presentación en pantalla
Ponencia en conferencia
Capacitación presencial ante el equipo de una planta
Capacitación en planta
Participantes en un encuentro de la comunidad
Encuentro de la comunidad
Conferencia ante una sala con público
Conferencia
Participantes de un encuentro de la comunidad
Encuentro de la comunidad
Conversación de trabajo en una oficina
Diálogo de trabajo
Ponencia durante un encuentro profesional en América Latina
Ponencia en América Latina
Equipo reunido en una oficina
Encuentro de equipo
Diálogo institucional entre representantes de dos organizaciones
Diálogo institucional
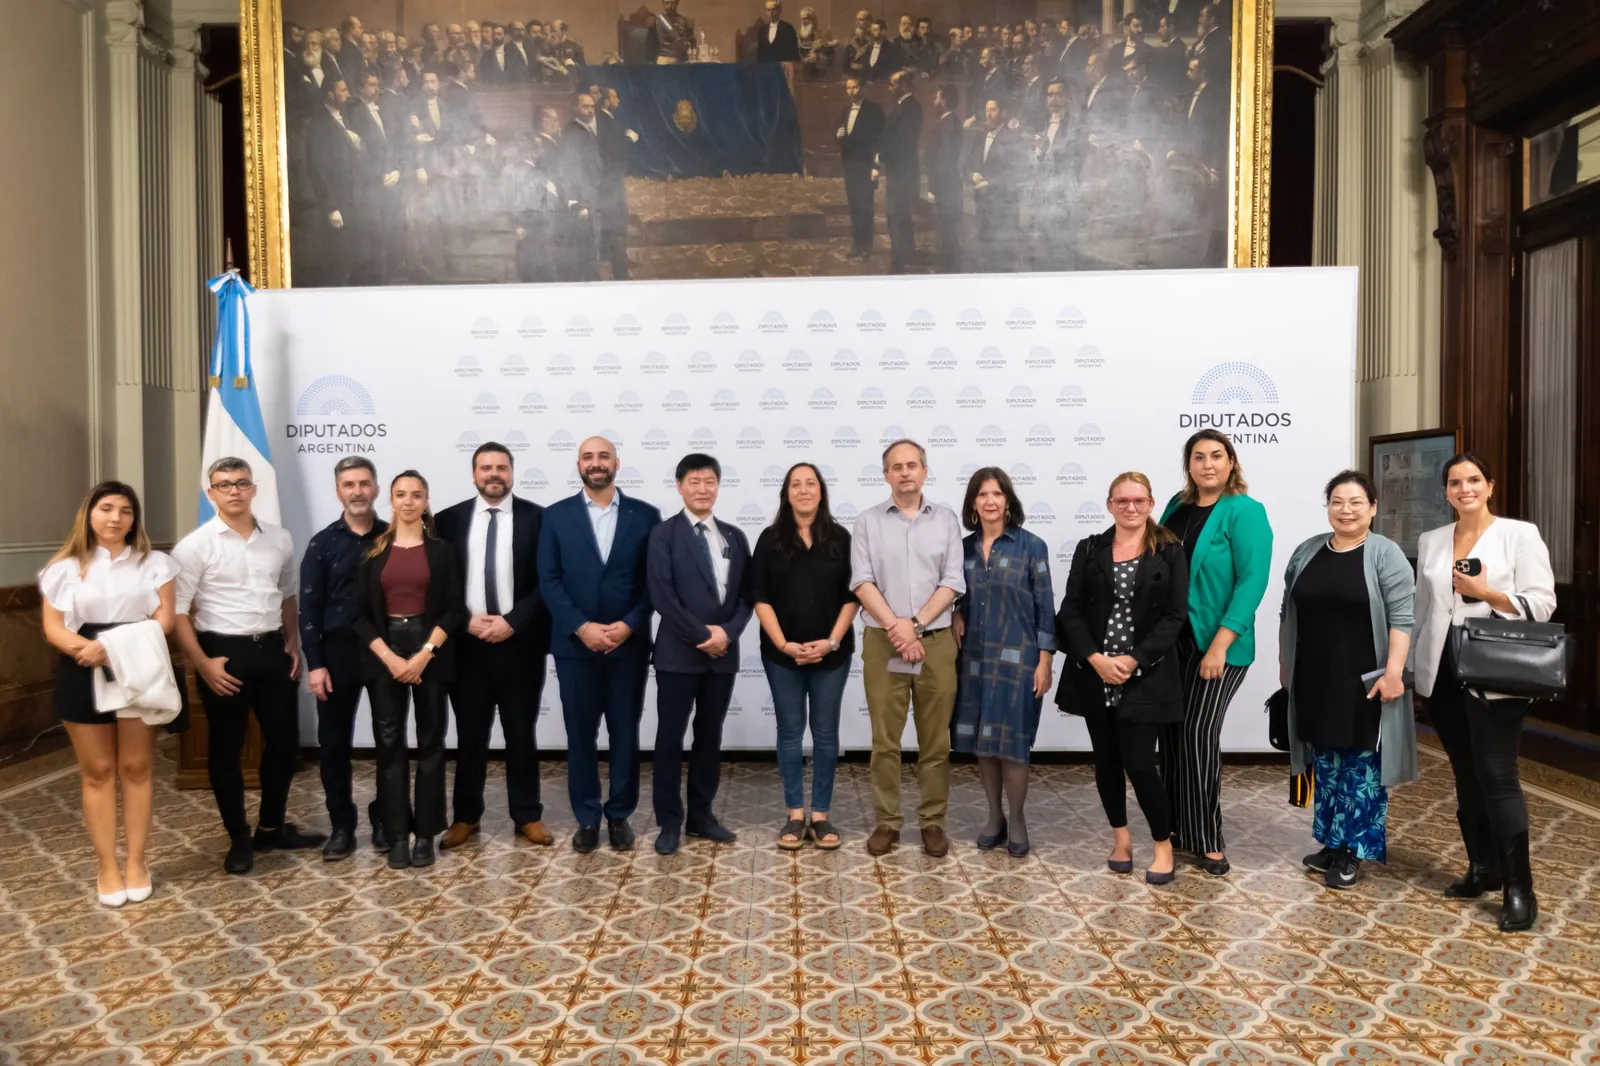
Grupo de personas en una visita institucional a la Cámara de Diputados
Visita institucional · Cámara de Diputados
Mesa de trabajo, en blanco y negro
Mesa de trabajo
Saludo entre representantes de dos organizaciones en una escalera institucional
Encuentro institucional
Firma de documentos institucionales en una mesa de reunión
Firma institucional

Archivo G-CERTI

  • 97países con presencia de la red
  • 2.304auditores de la red

Cifras y países de la red global: G-CERTI Co., Ltd., octubre de 2026.

Sumá diplomaturas.
Ahorrá en tu formación

Precio total por pack. Una sola inscripción. ISO/IEC 27001:2022 · Todas las opciones incluyen las mismas prestaciones por norma.
Deslizá para comparar · 1/4
  • Una diplomatura

    Diplomatura ISO/IEC 27001:2022 · Seguridad de la información

    ISO/IEC 27001 · Principal

    ARS1.066.050Pago único · cuotas según Mercado Pago

    Diplomatura completa

    2 certificados académicos · Al aprobar

  • 2 diplomaturas

    ISO/IEC 27001:2022 + 1 norma a elección

    ISO/IEC 27001A elección

    ARS1.838.550Precio total del pack

    Por separado: ARS 2.132.100Ahorrás ARS 293.550

    4 certificados académicos · Al aprobar

  • 3 diplomaturas

    ISO/IEC 27001:2022 + 2 normas a elección

    ISO/IEC 27001A elecciónA elección

    ARS2.302.050Precio total del pack

    Por separado: ARS 3.198.150Ahorrás ARS 896.100

    6 certificados académicos · Al aprobar

  • 4 o más diplomaturas

    ISO/IEC 27001:2022 + otras normas a elección

    ISO/IEC 27001A elección+ más normas

    35 %De descuento sobre el precio total

    Importe según las normas que elijas

    2 certificados por norma · Al aprobar

A elección: ISO 9001 · ISO 14001 · ISO 45001 · ISO 22000 · ISO 37001

Tu ISO/IEC 27001:2022 incluye

  • Clases en vivo o en diferido4 meses · 10 módulos · Español
  • Nivelación inicialBases de sistemas de gestión
  • Entrevista académica inicialOpcional · soporte asignado
  • Proyecto ISO/IEC 27001:2022Con revisión docente
  • Auditoría simuladaPráctica curricular · devolución docente
  • Kit digitalHerramientas de trabajo
  • Campus · un añoMateriales, entregas y evaluación
  • Evaluación y 2 certificadosAcadémicos · Al aprobar
  • Profesionalización de AuditoresPrograma incluido
  • Comunidad AUDITORSegún condiciones escritas

Ahorros calculados con el precio individual de ARS 1.066.050. Confirmá las normas y fechas disponibles antes de abonar.

Elegí tu fecha.
Empezá tu formación

En vivo o a tu ritmo desde el campus.

Fecha de inicio · ISO/IEC 27001:2022

Fecha de inicio · ISO/IEC 27001:2022
ARS1.066.050Pago único por la diplomatura completa. Consultá las opciones de cuotas disponibles en Mercado Pago.
Elegí tu diplomatura o pack

Revisás el total y pagás con Mercado Pago. Admisiones te escribe con la confirmación y los pasos para comenzar. ¿Necesitás otra fecha? Consultanos antes de pagar.

Todo lo que te llevás con tu inscripción · ISO/IEC 27001:2022

  • Clases en vivo o en diferido4 meses · 10 módulos · Español
  • Nivelación inicialBases de sistemas de gestión
  • Proyecto ISO/IEC 27001:2022Con revisión docente
  • Auditoría simuladaEntrevistas, hallazgos e informe
  • Kit digitalHerramientas de trabajo en el formato de G-CERTI
  • Campus · un añoGrabaciones, materiales, entregas y evaluación
  • 2 certificados académicosAl aprobar la formación y sus evaluaciones
  • Comunidad AUDITORSegún condiciones escritas de inscripción

Así te inscribís

  1. Elegís tu formación

    Fecha de inicio y diplomatura o pack.

  2. Revisás el total y pagás

    En Mercado Pago, con el importe de tu selección.

  3. Recibís la confirmación

    Admisiones te escribe con los pasos para comenzar.

Evaluación y accesos

Proyecto evaluado.

Recibís devolución escrita y podés presentar una nueva versión del entregable dentro del año de cursada.

Campus por un año y AUDITOR.

Los espacios de la comunidad se confirman en las condiciones escritas de inscripción.

Consultar el programa publicado

Auditoría en planta · Archivo G-CERTI

Resolvemos tus dudas

Antes de inscribirte.

Consultar por WhatsApp
¿Cómo obtengo el descuento por varias diplomaturas?

Solicitá la inscripción en varias diplomaturas a la vez: dos por ARS 1.838.550, tres por ARS 2.302.050 o 35 % de descuento desde cuatro. ISO/IEC 27001 es siempre una de ellas. Confirmá las normas y sus fechas antes de abonar.

¿Puedo cursar en diferido?

Sí. Podés cursar en vivo con el docente o a tu ritmo desde el campus, con acceso a materiales, entregas y evaluación durante un año.

¿Cómo se evalúa y qué pasa si necesito corregir?

La evaluación se basa en el trabajo presentado. Recibís devolución escrita y podés presentar una nueva versión del entregable dentro del año de cursada.

¿Cuándo recibo los dos certificados?

Recibís los dos certificados académicos al aprobar las etapas de diseño del sistema y auditoría interna. Podés consultar su verificación en gcerti.org.

¿Qué edición de ISO/IEC 27001 se trabaja?

Se trabaja ISO/IEC 27001:2022, edición vigente, con su Enmienda 1:2024, y los controles del Anexo A.

¿Necesito un título previo?

No se exige un título previo. La diplomatura incluye nivelación inicial y una entrevista académica inicial opcional. Necesitás computadora e internet.

¿Y si no tengo una organización para el proyecto?

Consultá las alternativas con el equipo académico antes de inscribirte. Se recomienda trabajar sobre una organización real o conocida.

¿Qué incluye el acceso a AUDITOR?

La diplomatura incluye acceso a AUDITOR, la comunidad profesional. Los espacios que abarca se confirman en las condiciones escritas de tu inscripción.

¿Me habilita como auditor de certificación?

No. La diplomatura es formación académica evaluada. Las auditorías de certificación y el ingreso a la División de Auditores tienen requisitos propios.

¿Qué pasa si falto o necesito cancelar?

Pedí las condiciones escritas de cancelación, ausencias, recuperación y evaluación antes de abonar.

Empezá tu formación
con G-CERTI

Elegí tu fecha y tu diplomatura o pack, revisá el total y pagá con Mercado Pago. ¿Formación para tu equipo? Formación para empresas.

13 de noviembre · Viernes · 19–21 hISO/IEC 27001:2022 · ARS 1.066.050

Canal oficial · WhatsApp +54 9 11 2299-2087

Importes en pesos: dólar billete vendedor del Banco Nación del 01/10/2026 (ARS 1.545 por USD). Se actualizan una vez por mes; no cambian inscripciones ya abonadas.

Programa formativo · ISO/IEC 27001:2022

Lo que vas
a aprender.

Formar profesionales capaces de valorar riesgos de seguridad de la información, seleccionar y justificar controles del Anexo A en una declaración de aplicabilidad, sostener el sistema ante clientes y auditores, y auditarlo con criterio profesional.
Composición editorial de un dossier profesional con documentos de trabajo y un mapa de procesos sin datos legibles
Resultado de aprendizaje · ISO/IEC 27001:2022Evaluación de etapa I
Etapa 02 · Conocer

Conocer.

Vas a aprender a
  • Contexto, alcance y liderazgo
  • Requisitos de ISO/IEC 27001:2022 y Anexo A
  • Evaluación y tratamiento de riesgos
Ver contenidos de esta etapa
Programa completo · 10 módulos publicados

Programa académico · edición 2026-27. Documento informativo. Las condiciones de cursada se confirman por escrito en la inscripción.

Perfil de ingreso

  • Responsables de seguridad de la información, TI y riesgo
  • Organizaciones que procesan datos de terceros o prestan servicios digitales
  • Auditores que se especializan en tecnología

Requisitos

Sin requisitos previos: el módulo 1 nivela. Se recomienda familiaridad básica con la infraestructura o los servicios de TI de la organización del caso.

Referencia: ISO/IEC 27001:2022. Consultar edición en ISO ↗

01

Introducción a los sistemas de gestión

Contenidos del módulo
  • Qué es un sistema de gestión y qué resuelve en una organización
  • Estructura armonizada para sistemas de gestión
  • Ciclo PHVA, enfoque a procesos y pensamiento basado en riesgos
  • Confidencialidad, integridad y disponibilidad; la familia ISO/IEC 27000
EntregableAutoevaluación inicial

Quien ya conoce la disciplina lo usa como repaso y avanza al módulo 2.

02

Contexto, alcance y liderazgo

Contenidos del módulo
  • Cuestiones internas y externas; partes interesadas y requisitos legales, regulatorios y contractuales
  • Alcance del SGSI: límites, interfaces y dependencias
  • Liderazgo, política de seguridad de la información y roles
  • Gobierno de la seguridad: comité, responsables de activos y de riesgos
EntregableContexto, alcance y política del caso
03

Requisitos de ISO/IEC 27001:2022 y Anexo A

Contenidos del módulo
  • Lectura completa de los requisitos con la evidencia esperada
  • Controles de referencia (organizacionales, de personas, físicos, tecnológicos)
  • Atributos de los controles y su uso en ISO/IEC 27002
  • Cambios respecto de la edición 2013
EntregableCuestionario de requisitos y controles
04

Evaluación y tratamiento de riesgos

Contenidos del módulo
  • Metodología: criterios de aceptación, identificación, análisis y evaluación
  • Propietarios de riesgos; activos, amenazas y vulnerabilidades
  • Opciones de tratamiento; selección de controles y declaración de aplicabilidad
  • Plan de tratamiento de riesgos y objetivos de seguridad
EntregableRegistro de riesgos y declaración de aplicabilidad
05

Apoyo, operación y controles

Contenidos del módulo
  • Recursos, competencia, toma de conciencia y comunicación
  • Planificación y control operacional; ejecución del plan de tratamiento
  • Controles organizacionales y de personas: políticas, roles, proveedores, incidentes, continuidad
  • Controles físicos y tecnológicos: accesos, criptografía, registro, configuración, desarrollo seguro
EntregablePlan de tratamiento y procedimientos de control
06

Evaluación del desempeño

Contenidos del módulo
  • Seguimiento, medición, análisis y evaluación de la eficacia de los controles
  • Métricas de seguridad y gestión de incidentes como fuente
  • Programa de auditoría interna del SGSI
  • Revisión por la dirección
EntregableTablero de métricas de seguridad
07

Mejora y proyecto de sistema

Contenidos del módulo
  • No conformidad y acción correctiva; lecciones de incidentes
  • Mejora continua y actualización del riesgo
  • Cierre del SGSI completo sobre el caso
  • Devolución docente sobre el razonamiento
EntregableProyecto de SGSI corregido
08

Auditoría interna del SGSI sobre ISO 19011

Contenidos del módulo
  • Programa y plan de auditoría; competencia del equipo auditor
  • Lista de verificación por cláusula con la evidencia esperada
  • Entrevista, muestreo de registros y observación en el proceso
  • Redacción de hallazgos con evidencia; informe y seguimiento de acciones
EntregablePlan y lista de verificación
09

Conducción de la auditoría · práctica curricular de auditoría simulada ISO/IEC 27001

Contenidos del módulo
  • Auditoría simulada sobre el caso, con roles reales
  • Reunión de apertura; conducción y coordinación del equipo auditor
  • Auditoría de controles: muestreo de accesos, registros, configuraciones y evidencia técnica frente a la declaración de aplicabilidad
  • Clasificación de no conformidades, reunión de cierre e informe firmado
EntregableInforme de auditoría
10

Comunidad profesional AUDITOR

Contenidos del módulo
  • Empieza aquí: orientación para recorrer la comunidad y aprender con autonomía
  • Criterio: fundamentos, filosofía, clases y libros de Fernando Arrieta
  • Recursos: biblioteca de diez herramientas estándar, en proceso de carga
  • Consultor ISO: necesidades, soluciones y proyectos de consultoría, en preparación
  • Auditor Lab: práctica profesional de auditoría, plan premium
  • Qué pide la norma a la dirección y cómo se decide con el sistema
  • Entrevistas académicas con auditores en ejercicio
  • Actualizaciones: ISO/IEC 27002, 27005, 27701 (privacidad), ISO 19011
EntregableAcceso general a la comunidad AUDITOR

La diplomatura incluye acceso a AUDITOR. Consulta qué espacios incluye tu acceso. La postulación a la División de Auditores conserva sus propios requisitos y evaluación.

Consultar el programa de referencia en G-CERTI.org ↗
Modalidad
En vivo o en diferido
Duración anunciada
4 meses
Módulos anunciados
10 módulos

Los diez módulos conservan los contenidos y entregables del programa de referencia.

Ingreso, modalidad y condiciones

Evaluación y certificados académicos

Cada etapa cierra con una evaluación del trabajo presentado sobre el caso. Cumplir actividades no garantiza aprobación. Aprobada la etapa, se emite el certificado correspondiente; los dos se obtienen en orden.

INSTRUMENTO
Entregables del caso corregidos + evaluación integradora de etapa
QUIÉN EVALÚA
Mesa evaluadora independiente de quien forma
DEVOLUCIÓN
Por escrito, sobre el razonamiento; se corrige e integra
RECUPERACIÓN
Una nueva versión del entregable dentro del año de cursada
EMISIÓN
Certificado con código GF-······ y QR · confirmación escrita en 48 horas hábiles desde gcerti.org/verificar

El recorrido integra diseño del sistema y auditoría interna. Los dos certificados académicos se obtienen al aprobar las etapas correspondientes.

Nivelación en sistemas de gestión incluida. Consultá los requisitos según tu experiencia.

Consultá fechas y horarios de la próxima cursada en Argentina. El acceso al campus comienza con la inscripción.

¿Es una formación en hacking o pentesting?

No. El foco es el sistema de gestión y su auditoría interna. Las pruebas técnicas de seguridad son actividades diferentes.

  • Profesionales de tecnología y seguridad
  • Responsables de riesgos, procesos y cumplimiento
  • Consultores y auditores internos en desarrollo
Referencias del programa
Espacios de AUDITOR
Empieza aquí
Orientación y reglas de la comunidad.
Criterio
Ética, evidencia, inteligencia artificial y cuidado de la información.
Recursos
Diez herramientas del plan estándar en preparación, consultables a medida que se habiliten.
Consultor ISO
Espacio en preparación sobre necesidades, soluciones y gestión de proyectos de consultoría.
Auditor Lab · Premium
Prácticas de auditoría en situaciones simuladas. Consultá las actividades habilitadas en tu acceso.
Actualización
Contenidos en preparación sobre cambios normativos e inteligencia artificial para auditores.

La diplomatura incluye acceso a AUDITOR. Consultá qué espacios incluye tu acceso.

La participación y el intercambio son voluntarios. La División de Auditores tiene requisitos y evaluación propios.

Explorar AUDITOR ↗
Tu próximo paso

Tu especialidad.
Tu próxima decisión.

Consultá por programa, fechas y condiciones del recorrido académico.

Diplomatura seleccionadaISO/IEC 27001:2022Seguridad de la informaciónCambiar diplomatura ↗
Consulta académica

Escribinos por
ISO/IEC 27001:2022.

Al terminar recibís un número de recepción de tu consulta.

¿Qué buscás lograr con la diplomatura en Seguridad de la información?

También podés escribirnos a info@gcerti.org o llamar al +54 9 11 2299-2087.
WhatsApp